Si mañana tu WordPress dejara de funcionar, ¿podrías recuperarlo?
La pregunta parece sencilla hasta que intentas responderla con precisión.
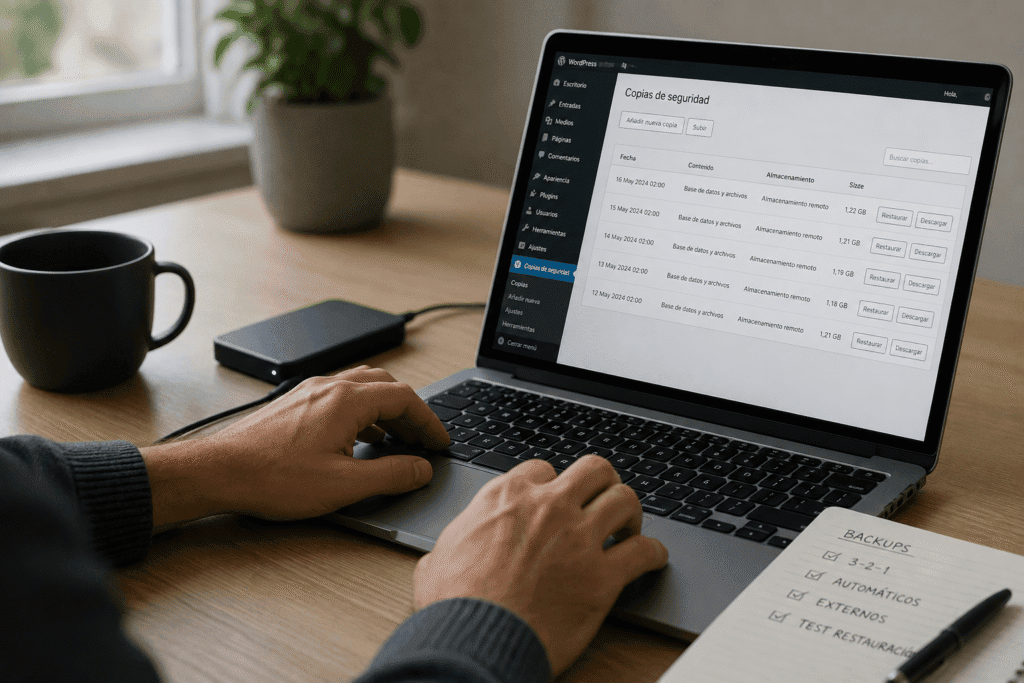
Quizá el hosting hace copias automáticas. Tal vez tienes instalado un plugin de backups. Puede que incluso veas varios archivos almacenados en Google Drive, Dropbox o algún otro servicio.
Pero ninguna de esas cosas demuestra por sí sola que puedas reconstruir la web.
Un backup puede existir y estar incompleto.
Puede contener los archivos pero no la base de datos.
Puede haberse generado correctamente y estar corrupto.
Puede necesitar credenciales que ya nadie conserva.
Puede restaurarse, pero devolver la web a un punto tan antiguo que falten pedidos, formularios, reservas o cambios importantes.
O puede ocurrir algo todavía más incómodo: que nunca hayas probado el proceso y descubras el problema precisamente cuando la web está caída.
Por eso una estrategia de copias de seguridad en WordPress no debería responder únicamente a «¿tenemos backups?».
Debería poder responder a estas tres preguntas:
- ¿qué estamos copiando?
- ¿de qué momento podríamos recuperar la web?
- ¿hemos comprobado que esa recuperación funciona?
Esa diferencia separa una copia almacenada de un sistema real de recuperación.
Un backup no es lo mismo que una recuperación
Es fácil confundir ambos conceptos.
Un backup es una copia de determinados datos en un momento concreto.
La recuperación es el proceso completo que permite utilizar esa copia para devolver la web a un estado funcional.
Entre una cosa y otra pueden aparecer muchos problemas.
Puedes tener diez copias y no disponer de ninguna suficientemente antigua para recuperar una web infectada hace tres semanas.
Puedes tener una copia de los archivos y descubrir que no contiene la base de datos.
Puedes recuperar WordPress y comprobar después que el formulario de contacto no funciona, faltan imágenes o se han perdido pedidos posteriores a la fecha de la copia.
Por eso el resultado que interesa a una empresa no es:
«El backup terminó correctamente».
El resultado que interesa es:
«Sabemos qué recuperar, desde qué punto y mediante qué procedimiento, y hemos comprobado que la web resultante funciona».
Ese es un estándar bastante más exigente.
Qué necesita una copia completa de WordPress
La documentación oficial de WordPress separa una instalación típica en dos grandes partes: archivos y base de datos.
Para poder reconstruir completamente una web normalmente necesitas ambas.
Los archivos
Aquí encontramos, entre otros elementos:
- plugins;
- temas;
- imágenes y otros archivos subidos;
- código personalizado;
wp-config.php;.htaccess;- otros archivos añadidos a la instalación.
Una parte especialmente importante es wp-content, donde normalmente se encuentran plugins, temas y archivos multimedia.
La base de datos
La base de datos contiene buena parte de la información que hace que WordPress sea realmente tu web y no simplemente una colección de archivos.
Por ejemplo:
- entradas y páginas;
- usuarios;
- comentarios;
- configuraciones;
- opciones de WordPress;
- configuraciones de plugins;
- datos generados por muchas extensiones.
En WooCommerce también existen datos empresariales especialmente sensibles, como los relacionados con pedidos y clientes.
Descargar únicamente el directorio de WordPress normalmente no equivale a guardar la base de datos. WordPress utiliza habitualmente MySQL o MariaDB y esos datos se almacenan separadamente.
Por eso conviene pensar en archivos y base de datos como un mismo conjunto de recuperación, creado de forma suficientemente próxima en el tiempo.
Cinco formas de tener un backup que no te sirve
Que exista un archivo no significa automáticamente que puedas confiar en él.
Estos son algunos de los problemas que conviene detectar antes de necesitarlo.
1. La copia está incompleta
Es uno de los fallos más básicos.
Puedes descubrir que el backup solo contiene archivos, solo contiene la base de datos o excluye determinadas carpetas.
En ese caso quizá puedas recuperar una parte de la instalación, pero no necesariamente reconstruir la web completa.
La documentación oficial de WordPress insiste precisamente en la necesidad de considerar archivos y base de datos conjuntamente para una recuperación completa.
2. La copia está dañada o no puede importarse
Un proceso automático puede haber generado un archivo aparentemente normal que después falle durante la restauración.
Por ejemplo, pueden aparecer:
- archivos corruptos;
- exportaciones de base de datos incompletas;
- errores de importación;
- problemas derivados de límites del servidor;
- archivos que no pueden descomprimirse correctamente.
La forma más fiable de descubrirlo no es mirar si existe una marca verde junto al backup.
Es intentar restaurarlo.
3. La copia funciona, pero es demasiado antigua
Este problema es especialmente importante para webs que cambian constantemente.
Supón que el lunes a las 02:00 se genera una copia correcta.
El martes a las 14:00 necesitas restaurarla.
Técnicamente el backup puede ser perfecto.
Pero entre ambos momentos se han podido producir:
- pedidos;
- nuevos usuarios;
- cambios de stock;
- formularios;
- reservas;
- inscripciones;
- comentarios;
- modificaciones de contenidos.
Restaurar correctamente no significa necesariamente recuperar todo lo que existía inmediatamente antes del incidente.
Puedes solucionar la avería y, al mismo tiempo, perder información posterior al punto de restauración.
4. Todas las copias contienen ya el problema
Imagina una infección que permanece oculta durante varias semanas.
Día tras día se generan backups.
Cuando finalmente detectas el malware, descubres que las últimas quince copias ya contienen archivos comprometidos.
Aquí el problema no es que falten backups.
El problema es que falta retención histórica suficiente para poder localizar un punto anterior al incidente.
Esto también puede ocurrir con errores de configuración, datos eliminados accidentalmente o problemas que pasan desapercibidos durante días.
5. Nadie sabe cómo restaurarlas
Este caso es más frecuente de lo que debería.
Las copias existen, pero:
- las controla el antiguo proveedor;
- nadie conoce las credenciales;
- no se sabe qué servicio las almacena;
- la restauración depende del soporte del hosting;
- nunca se ha documentado el procedimiento;
- nadie sabe qué comprobar después.
Un sistema de recuperación depende también de las personas, accesos y procedimientos necesarios para ejecutarlo.
Por qué una copia diaria puede ser suficiente para una web e insuficiente para otra
No existe una frecuencia universal válida para todos los WordPress.
Una pregunta más útil es:
¿cuánta información puede permitirse perder el negocio?
Aquí resulta útil entender dos conceptos empleados en continuidad de negocio: RPO y RTO.
RPO: hasta qué punto puedes retroceder
El Recovery Point Objective ayuda a definir cuánta información podrías asumir perder en una recuperación.
Imagina que la última copia es de las 02:00 y el incidente ocurre a las 14:00.
Existe una diferencia de doce horas.
En una web corporativa que no ha cambiado durante ese periodo, quizá tenga poca importancia.
En una tienda online esas doce horas podrían contener pedidos, altas de clientes o modificaciones de stock.
En una academia pueden incluir inscripciones.
En una web de servicios, formularios comerciales.
Por eso la frecuencia debe guardar relación con la velocidad a la que cambian los datos y con su importancia para el negocio.
RTO: cuánto puede permanecer caída la web
El Recovery Time Objective plantea otra cuestión:
¿cuánto tiempo puede permanecer fuera de servicio la web antes de que la interrupción resulte seria para la empresa?
Las necesidades son diferentes para:
- una web corporativa que recibe unas pocas consultas semanales;
- un ecommerce que vende durante todo el día;
- una plataforma de formación;
- un sistema de reservas;
- una web que recibe tráfico de campañas publicitarias activas.
Dos empresas pueden utilizar WordPress y necesitar estrategias de recuperación completamente distintas.
El caso especialmente delicado de WooCommerce
Restaurar una tienda online requiere más precaución que recuperar una web prácticamente estática.
Supongamos que detectas un problema a las 18:00 y decides restaurar la copia de las 02:00.
La restauración puede eliminar el fallo técnico.
Pero durante esas dieciséis horas quizá hayan entrado nuevos pedidos o cambiado otros datos de la tienda.
Por tanto, restaurar una copia completa de producción sin analizar qué ha ocurrido desde el punto de backup puede introducir una segunda incidencia: pérdida o inconsistencia de datos comerciales recientes.
Además, WooCommerce dispone actualmente de mecanismos específicos para almacenar y consultar pedidos, entre ellos High-Performance Order Storage (HPOS).
Esto refuerza una idea importante:
en una tienda activa no conviene tratar la restauración de la base de datos como si fuera simplemente volver atrás en una web estática.
Antes de sobrescribir producción conviene saber:
- qué intervalo de datos se perdería;
- qué pedidos se han producido;
- qué cambios de estado han ocurrido;
- qué otros sistemas externos han intervenido;
- qué información debe conservarse o reconciliarse.
Una restauración completa puede ser la solución adecuada, pero debe realizarse conociendo sus consecuencias.
Precaución antes de restaurar una copia sobre producción
Restaurar una base de datos puede sustituir los datos actuales por los existentes en el momento del backup.
Por eso no conviene probar una restauración directamente sobre una web empresarial activa únicamente para comprobar «si funciona».
Antes de sobrescribir producción deberías conocer exactamente:
- qué datos vas a sustituir;
- de qué fecha es la copia;
- qué ha ocurrido desde entonces;
- si existe una copia actual del estado que estás a punto de reemplazar;
- qué partes de la web necesitan recuperarse realmente.
Cuando sea posible, una prueba de restauración debería hacerse primero en un entorno separado.
Si no tienes experiencia administrando WordPress, bases de datos o restauraciones, una incidencia real tampoco es un buen momento para experimentar sobre la única copia que tienes.
La prueba que convierte un backup en un sistema de recuperación
Hay una comprobación mucho más útil que verificar si la tarea automática termina sin errores:
restaurar una copia y comprobar el resultado.
La documentación oficial de WordPress incluye procedimientos tanto para realizar copias como para restaurar bases de datos.
CISA, en sus recomendaciones frente al ransomware, también aconseja mantener backups protegidos y probar periódicamente su disponibilidad e integridad en escenarios de recuperación.
Una prueba puede descubrir problemas mientras todavía tienes tiempo para corregirlos.
Por ejemplo:
- el backup no contiene todos los archivos;
- falta la base de datos;
- el archivo SQL no puede importarse;
- faltan credenciales;
- determinadas imágenes no aparecen;
- el tema no carga correctamente;
- un plugin depende de un servicio externo;
- la versión restaurada utiliza una configuración diferente;
- el procedimiento tarda mucho más de lo esperado.
Lo importante es descubrirlo un martes tranquilo, no durante una incidencia con clientes intentando entrar en una tienda caída.
Qué deberías comprobar después de una restauración
Que aparezca la portada no demuestra que la recuperación haya terminado correctamente.
Una validación razonable debería recorrer las funciones que realmente importan para ese negocio.
Por ejemplo:
Acceso y administración
- ¿puedes entrar en WordPress?
- ¿carga correctamente
wp-admin?
- ¿están los usuarios que deberían estar?
- ¿hay errores visibles?
Contenido
- ¿aparecen páginas y entradas?
- ¿cargan correctamente las imágenes?
- ¿funcionan los menús?
- ¿están disponibles los documentos y descargas?
Funciones comerciales
Según la web:
- formularios;
- reservas;
- pedidos;
- área privada;
- inscripciones;
- pagos;
- correos automáticos.
Integraciones
También conviene comprobar servicios externos que WordPress pueda necesitar:
- pasarelas de pago;
- SMTP o correo transaccional;
- CRM;
- APIs;
- herramientas de analítica;
- sistemas de reservas;
- servicios de caché o CDN.
Una copia puede reconstruir WordPress sin reconstruir automáticamente todos los elementos externos de los que depende la web.
¿Dónde deberían guardarse las copias?
Depender exclusivamente de un único lugar introduce un riesgo innecesario.
Las copias ofrecidas por el hosting son muy útiles.
Permiten en muchos casos recuperar rápidamente archivos, bases de datos o instalaciones completas.
Pero conviene saber qué ocurriría si el propio proveedor o la cuenta sufriese una incidencia grave.
De ahí que sea habitual aplicar principios como la estrategia 3-2-1:
- mantener varias copias de los datos;
- utilizar ubicaciones o medios diferentes;
- conservar al menos una copia fuera de la infraestructura principal.
En contextos de ransomware, CISA recomienda además mantener copias protegidas fuera del alcance del sistema comprometido y comprobar periódicamente su integridad y disponibilidad.
Para una pyme con WordPress esto puede traducirse, por ejemplo, en combinar:
- la web en producción;
- los backups del alojamiento;
- una copia independiente almacenada fuera de ese proveedor.
La implementación concreta dependerá del nivel de riesgo y de las necesidades de cada empresa.
No dependas únicamente de «el hosting hace copias»
El problema no es confiar en el proveedor.
El problema es no conocer las condiciones de esa copia.
Si tu hosting incluye backups, merece la pena preguntar:
- ¿cada cuánto se generan?
- ¿cuánto tiempo se conservan?
- ¿incluyen archivos y base de datos?
- ¿puedo descargarlos?
- ¿puedo restaurar una parte o únicamente toda la cuenta?
- ¿dónde se almacenan?
- ¿qué ocurre si se compromete mi cuenta?
- ¿la restauración está incluida?
- ¿cuánto puede tardar?
- ¿qué garantías existen sobre esas copias?
La propia documentación de WordPress recomienda mantener tus propias copias aunque el alojamiento disponga de sistemas de backup.
No porque los proveedores sean necesariamente poco fiables, sino porque la redundancia forma parte de una estrategia de recuperación razonable.
Retención: por qué necesitas más de un punto de restauración
Guardar únicamente la copia más reciente simplifica el sistema, pero reduce enormemente tus opciones.
Imagina esta secuencia:
- día 1: aparece un problema;
- día 2: se genera una nueva copia;
- día 3: otra copia;
- día 4: otra;
- día 15: alguien descubre la incidencia.
Si solo conservas unos pocos días, quizá ya no exista ninguna copia anterior al problema.
Por eso una política puede combinar distintos niveles de retención:
- copias recientes más frecuentes;
- otras semanales;
- determinadas copias mensuales.
No existe una cantidad universal de días que sirva para todas las webs.
Hay que decidirlo teniendo en cuenta:
- cuánto cambia la web;
- qué riesgo existe;
- cuánto espacio ocupan las copias;
- cuánto tarda una incidencia en ser detectada;
- cuánto costaría perder determinados datos.
Backups, actualizaciones y mantenimiento forman parte del mismo sistema
Las copias de seguridad no deberían configurarse una vez y olvidarse.
Tienen relación directa con el mantenimiento de WordPress.
Antes de una actualización importante necesitas un punto al que regresar si algo falla.
Antes de cambiar la versión de PHP, migrar el servidor o modificar componentes críticos, también.
Y después de realizar cambios conviene comprobar que el sistema de backups continúa funcionando.
En Cómo actualizar un WordPress antiguo sin romperlo explicamos precisamente por qué no recomendamos intervenir en una instalación desactualizada hasta disponer de una copia que pueda recuperarse.
Las copias también forman parte de una estrategia de seguridad.
Si una web ha sido comprometida, localizar un punto limpio anterior al incidente puede ser útil durante la recuperación. Pero restaurar una copia antigua sin corregir la causa de la intrusión puede hacer que el problema reaparezca.
Por eso backups, mantenimiento, seguridad y recuperación no deberían gestionarse como tareas independientes.
Un plan mínimo de recuperación para una pyme
No hace falta redactar un manual de cincuenta páginas.
Pero alguien debería poder responder rápidamente a estas preguntas:
1. ¿Dónde están las copias?
No «creo que en el hosting».
Ubicación concreta y acceso disponible.
2. ¿Qué contienen?
Archivos, base de datos y cualquier otro elemento necesario para la web.
3. ¿Cuánto tiempo se conservan?
Necesitas conocer hasta qué fecha podrías retroceder.
4. ¿Cuál es el último backup comprobado?
No solo el último generado.
El último del que existe evidencia razonable de que puede utilizarse.
5. ¿Quién puede restaurarlo?
Persona interna, proveedor de mantenimiento, hosting o responsable técnico.
6. ¿Dónde se probaría?
Preferentemente en un entorno separado cuando la situación lo permita.
7. ¿Qué datos podrían perderse?
Especialmente importante en WooCommerce, reservas, formularios, suscripciones y cualquier web con actividad frecuente.
8. ¿Qué hay que comprobar antes de dar la recuperación por terminada?
Portada, administración, formularios, pagos, pedidos, correos e integraciones relevantes para el negocio.
Checklist para saber si tus backups de WordPress son realmente útiles
Puedes empezar revisando estas preguntas:
- ¿Sé de cuándo es la última copia?
- ¿Incluye archivos y base de datos?
- ¿Existe más de un punto de restauración?
- ¿Sé durante cuánto tiempo se conservan?
- ¿Hay alguna copia fuera del proveedor principal?
- ¿Tenemos acceso a ella sin depender de una persona que ya no trabaja con nosotros?
- ¿Se ha probado alguna restauración?
- ¿Sabemos cuánto tardaría aproximadamente la recuperación?
- ¿Sabemos qué datos perderíamos al utilizar el último backup?
- ¿Existe un procedimiento especial si la web es un WooCommerce o recibe información continuamente?
- ¿Sabemos qué funciones comprobar después?
- ¿Hay una persona o proveedor responsable de ejecutar la recuperación?
Si varias respuestas son «no sé», el problema no es necesariamente que no tengas backups.
El problema es que todavía no conoces tu capacidad real de recuperación.
Cómo trabajamos las copias y la recuperación en arreglotuweb.com
Nuestro enfoque no consiste simplemente en instalar un plugin y comprobar que una tarea automática aparece en verde.
Primero hay que entender qué web estamos protegiendo.
No necesita la misma política una página corporativa que apenas cambia que un WooCommerce con pedidos diarios o una plataforma donde se registran usuarios constantemente.
Por eso una revisión puede incluir:
- alojamiento actual;
- sistema de backups del proveedor;
- copias independientes;
- frecuencia;
- retención;
- almacenamiento;
- tamaño de la instalación;
- importancia de la base de datos;
- puntos de restauración disponibles;
- accesos;
- procedimiento de recuperación;
- pruebas de restauración.
A partir de ahí las copias pueden integrarse dentro del mantenimiento WordPress y supervisarse como cualquier otro elemento crítico.
Y si ya existe una incidencia, lo primero no debería ser restaurar arbitrariamente la copia más reciente.
Hay que determinar qué ocurrió, qué punto conviene recuperar y qué información podría perderse durante el proceso.
La pregunta no es si tienes backups
Abre el panel de tu hosting o la herramienta que utilices para hacer copias.
Busca la última copia y responde a estas cinco preguntas:
¿De cuándo es?
¿Qué contiene?
¿Dónde está almacenada?
¿Cuánto tiempo puedes retroceder?
¿Cuándo fue la última vez que comprobaste una restauración?
Si puedes responder a las cinco, tienes bastante más información que alguien que simplemente sabe que «el hosting hace backups».
Si no puedes hacerlo, merece la pena revisarlo antes de que exista una incidencia.
Porque una copia de seguridad no demuestra que puedas recuperar WordPress.
La prueba real llega cuando puedes reconstruir la web, comprobar que funciona y saber de antemano qué información vas a conservar y cuál podrías perder.
Ese es el objetivo de una estrategia de backups: no acumular archivos.
Poder recuperar el negocio cuando realmente haga falta.
Para completar esta estrategia, consulta también qué incluye el mantenimiento WordPress, cómo actualizar WordPress de forma segura y qué comprobar tras un hackeo.